

Oui, installez iOS 27.2.1 dès que possible. Publiée par Apple le 9 novembre 2026, cette mise à jour corrige neuf failles, dont deux qui exposaient vos discussions de groupe iMessage et plusieurs qui permettaient à un appareil Bluetooth proche de s’appairer à votre iPhone sans votre accord. Elle concerne tous les iPhone à partir de l’iPhone 11, et Apple a publié le même jour iOS 26.7.3 et iOS 18.7.12 pour les iPhone qui ne passent pas à iOS 27.
Pourquoi installer iOS 27.2.1 sans attendre ?
Apple résume iOS 27.2.1 en une ligne sur sa page des mises à jour d’iOS 27 : des correctifs et des améliorations liés à la sécurité. Aucune nouvelle fonction, aucun changement visible. Tout l’intérêt de cette version tient donc dans ce qu’elle bouche, et deux familles de failles vous touchent directement si vous utilisez Messages ou des accessoires Bluetooth.
Les deux failles des groupes iMessage
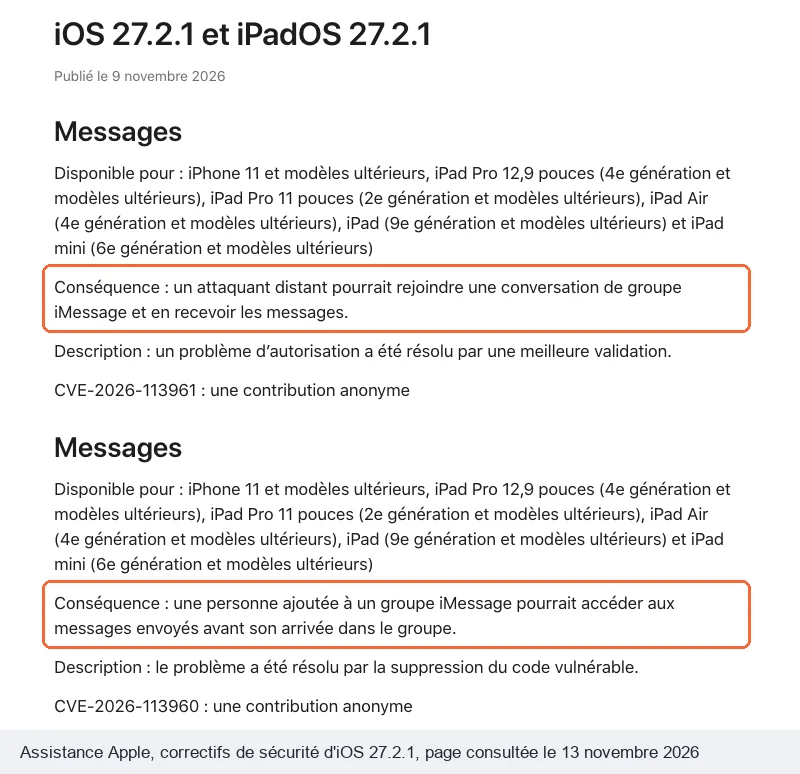
La note de sécurité d’Apple liste deux correctifs dans Messages. Le premier (CVE-2026-113961) visait un problème d’autorisation : un attaquant distant pouvait rejoindre une conversation de groupe iMessage et en recevoir les messages. Concrètement, une personne extérieure à votre groupe familial ou à celui de vos collègues pouvait lire ce qui s’y écrivait.
Le second (CVE-2026-113960) touchait les nouveaux arrivants : une personne ajoutée à un groupe iMessage pouvait accéder aux messages envoyés avant son arrivée. Si vous ajoutez quelqu’un à une discussion en cours, il ne doit voir que la suite. Apple a réglé ce point en supprimant le code vulnérable.
Le Bluetooth : un appairage sans votre accord
Quatre correctifs concernent l’appairage d’appareils à proximité. Deux entrées CoreUtils décrivent un appareil Bluetooth malveillant capable d’établir un jumelage sans aucune action de votre part, et un attaquant à portée Bluetooth capable de contourner la limite d’essais du code de jumelage. Une entrée AirPlay décrit le même contournement de la limite d’essais, et l’entrée rapportd l’étend à un attaquant connecté au même réseau que vous.
Une cinquième faille, classée Bluetooth (CVE-2026-113970), permettait à un attaquant à portée de corrompre la mémoire d’un processus. Toutes demandent une proximité physique ou un réseau partagé : c’est dans un train, un café ou un open space que votre iPhone non mis à jour est le plus exposé.
Apple n'indique, pour aucune des neuf failles corrigées par iOS 27.2.1, qu'elle aurait été exploitée. La mise à jour reste le seul correctif proposé.
Ce qu’Apple ne dit pas
La note de sécurité ne contient aucune mention d’exploitation, ni pour iOS 27.2.1, ni pour iOS 26.7.3 ou iOS 18.7.12. Apple ne propose pas non plus de réglage pour se protéger en attendant. Vous n’avez donc pas d’urgence absolue, mais pas d’autre parade que la mise à jour.
Les neuf correctifs d’iOS 27.2.1 en clair
La page de sécurité d’Apple liste chaque correctif par composant du système, avec sa conséquence. Le tableau ci-dessous reprend ces neuf entrées et traduit ce qu’elles veulent dire pour vous.
| Composant (CVE) | Ce que la faille permettait |
|---|---|
| Messages (CVE-2026-113961) | Rejoindre à distance un groupe iMessage et en lire les messages |
| Messages (CVE-2026-113960) | Lire, une fois ajouté au groupe, les messages envoyés avant son arrivée |
| CoreUtils (CVE-2026-113965) | Jumeler un appareil Bluetooth malveillant sans aucune action de votre part |
| CoreUtils (CVE-2026-113964) | Contourner la limite d’essais du code de jumelage et s’appairer sans action de votre part |
| AirPlay (CVE-2026-113968) | Contourner, à portée Bluetooth, la limite d’essais du code de jumelage |
| rapportd (CVE-2026-113969) | Contourner la limite d’essais du code de jumelage AirPlay depuis le même réseau |
| Bluetooth (CVE-2026-113970) | Corrompre la mémoire d’un processus depuis la portée Bluetooth |
| brotli (CVE-2026-111497) | Corrompre la mémoire avec un contenu piégé, via la bibliothèque de décompression brotli |
| App Intents (CVE-2026-113963) | Laisser une app accéder à des données sensibles de l’utilisateur |
Chaque ligne vient de la note de sécurité d’iOS 27.2.1. Apple s’attribue quatre de ces découvertes ; trois sont créditées à des chercheurs anonymes, dont les deux failles iMessage, et une au chercheur László Várady.
Quelle mise à jour pour quel iPhone ?

Le 9 novembre 2026, Apple n’a pas publié qu’iOS 27.2.1. Sa page des mises à jour de sécurité Apple liste trois versions d’iOS sorties le même jour, et c’est votre modèle d’iPhone, avec la version qu’il fait tourner, qui décide de celle que vous recevez.
Votre iPhone est sous iOS 27
Un iPhone 11 ou plus récent déjà passé à iOS 27 se voit proposer iOS 27.2.1. Le temps à prévoir dépend surtout de votre connexion et de l’espace libre, comme pour la durée de la mise à jour iOS 27.
Vous êtes resté sous iOS 26
Apple continue de publier des correctifs pour les iPhone qui n’ont pas installé iOS 27. iOS 26.7.3, disponible pour l’iPhone 11 et les modèles ultérieurs, reprend les correctifs Bluetooth, AirPlay, brotli et les deux failles iMessage. Seule l’entrée App Intents manque à sa note de sécurité.
Rester sous iOS 26 ne vous prive donc pas des correctifs iMessage, à condition d’installer cette version.
Votre iPhone est un XS, un XS Max ou un XR
Ces trois modèles s’arrêtent à iOS 18. Ils reçoivent iOS 18.7.12, dont la note de sécurité d’iOS 18.7.12 reprend les correctifs Bluetooth, AirPlay et rapportd, plus une faille propre (MediaRemote) : une personne ayant l’iPhone en main pouvait l’appairer à un récepteur AirPlay depuis l’écran verrouillé.
En revanche, elle ne cite aucun correctif Messages. Apple ne précise pas si iOS 18 était concerné par les failles des groupes iMessage. Si vous gardez un iPhone XR ou XS, installez quand même iOS 18.7.12 pour la partie Bluetooth.
iOS 27.2.1, iOS 26.7.3 et iOS 18.7.12 sont sortis le même jour, le 9 novembre 2026. Seules les deux premières listent les correctifs des groupes iMessage.
Les autres appareils Apple ont reçu leur version le même jour : macOS Golden Gate 27.2.1, watchOS 27.2.1 et visionOS 27.2.1. Sur Mac, la page des Mac compatibles avec macOS 27 vous dit quelle version votre machine peut recevoir.
Comment installer iOS 27.2.1 ?
La mise à jour passe par les Réglages, sans ordinateur. Apple recommande de sauvegarder l’iPhone avant, dans iCloud ou sur un ordinateur, puis de le brancher sur secteur et de le connecter en Wi-Fi.
Installer la mise à jour à la main
Voici le chemin décrit par Apple sur sa page Mettez à jour votre iPhone ou iPad :
- Ouvrez Réglages.
- Touchez Général, puis Mise à jour logicielle.
- Vérifiez la version affichée : si iOS 27.2.1 est proposée, touchez Télécharger et installer.
- Saisissez votre code d’accès et suivez les instructions à l’écran.
Une fois l’iPhone redémarré, retournez dans Mise à jour logicielle : la version installée s’affiche en haut de l’écran et doit indiquer iOS 27.2.1.
Activer l’installation automatique
Pour ne plus avoir à guetter ces correctifs, ouvrez Réglages, Général, Mise à jour logicielle, puis Mises à jour automatiques. Avec l’option Installation automatique, l’iPhone télécharge et installe la mise à jour pendant la nuit, s’il est branché et connecté en Wi-Fi. Vous recevez une notification avant l’installation.
L’option Téléchargement automatique, elle, se contente de récupérer la mise à jour en arrière-plan. Elle n’apparaît que si l’installation automatique est désactivée, et c’est toujours à vous de lancer l’installation.
Si la mise à jour n’apparaît pas
Apple signale plusieurs causes possibles. Vérifiez ces points avant de recommencer :
- un VPN ou un proxy actif peut empêcher l’iPhone de joindre les serveurs de mise à jour : coupez-le le temps de l’installation ;
- si l’iPhone manque d’espace, il peut proposer de supprimer temporairement des apps, réinstallées automatiquement après la mise à jour ;
- si rien ne bouge dans les Réglages, la mise à jour peut se faire depuis un ordinateur, Mac ou PC Windows, en suivant la procédure d’Apple.
Si vous avez un doute sur votre iPhone, au-delà de cette mise à jour, les signes d’un iPhone piraté vous aident à faire le point.